COREONLINE
Caelius Core
Orchestrazione, servizi centrali, API, automazioni e controllo infrastrutturale.
LOAD 72%
 Accesso infrastruttura
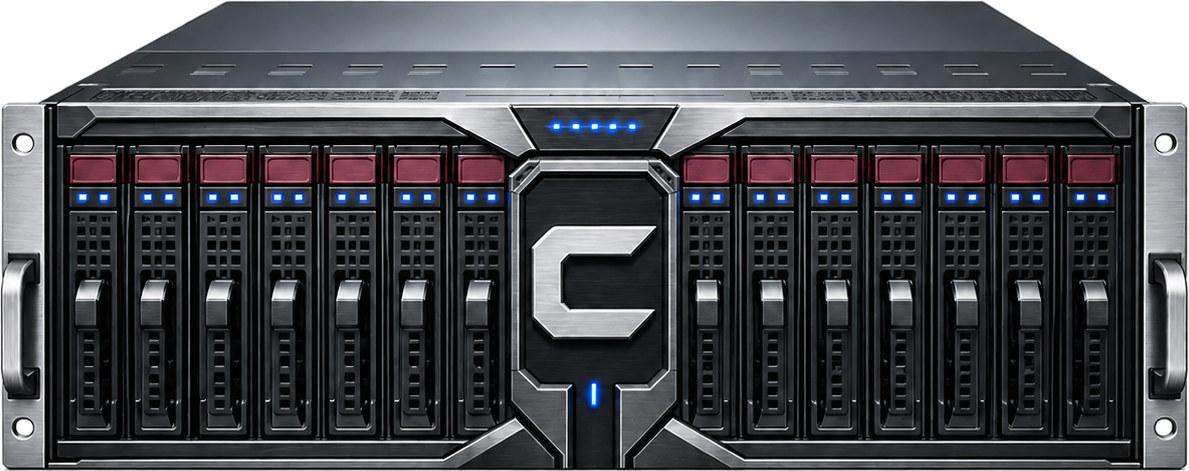
Un pool di server pensato per workload continui, storage, servizi cloud e applicazioni business. Architettura modulare, monitoraggio costante e crescita senza interruzioni.
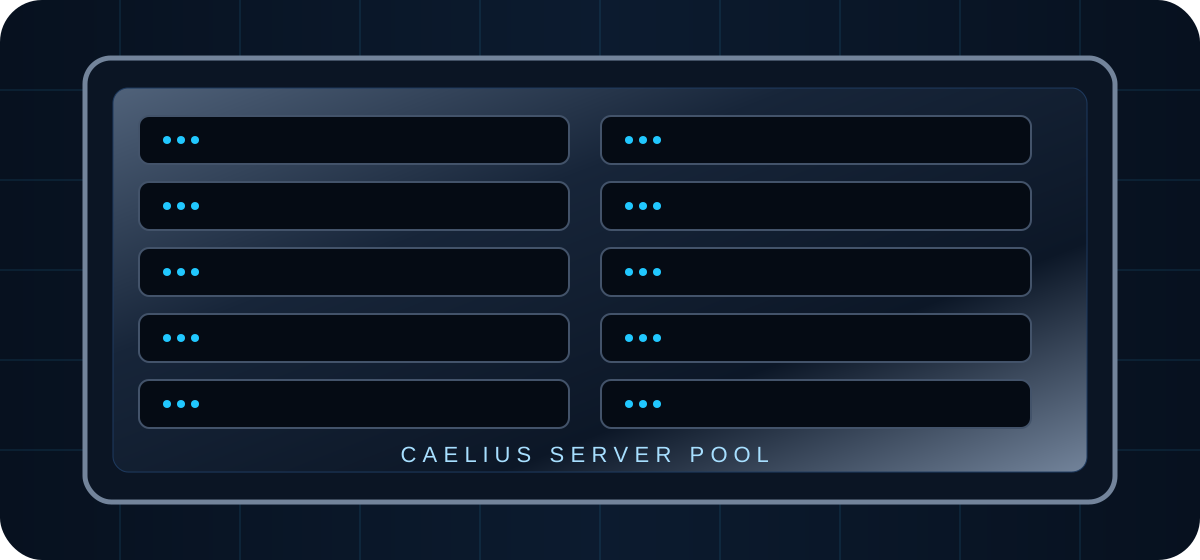
Il pool separa ruoli e carichi: compute, storage, backup, edge e servizi dedicati possono crescere in modo indipendente mantenendo una regia centrale.
Orchestrazione, servizi centrali, API, automazioni e controllo infrastrutturale.
Nodi ad alte prestazioni per workload applicativi, container e servizi business.
Storage ridondato e organizzato per dati applicativi, repository e archivi.
Replica, snapshot e procedure di disaster recovery verificate periodicamente.
Una base infrastrutturale unica per distribuire servizi diversi mantenendo segregazione, resilienza e osservabilità.
Ambienti web e applicativi, reverse proxy, PHP-FPM, database e deployment controllati.
↗Servizi riservati, storage, trasferimenti e ambienti di collaborazione gestiti internamente.
↗DNS, VPN, reverse proxy, routing logico, nodi edge e servizi di connettività dedicati.
↗Strategie multi-livello con snapshot, replica, retention e ripristino documentato.
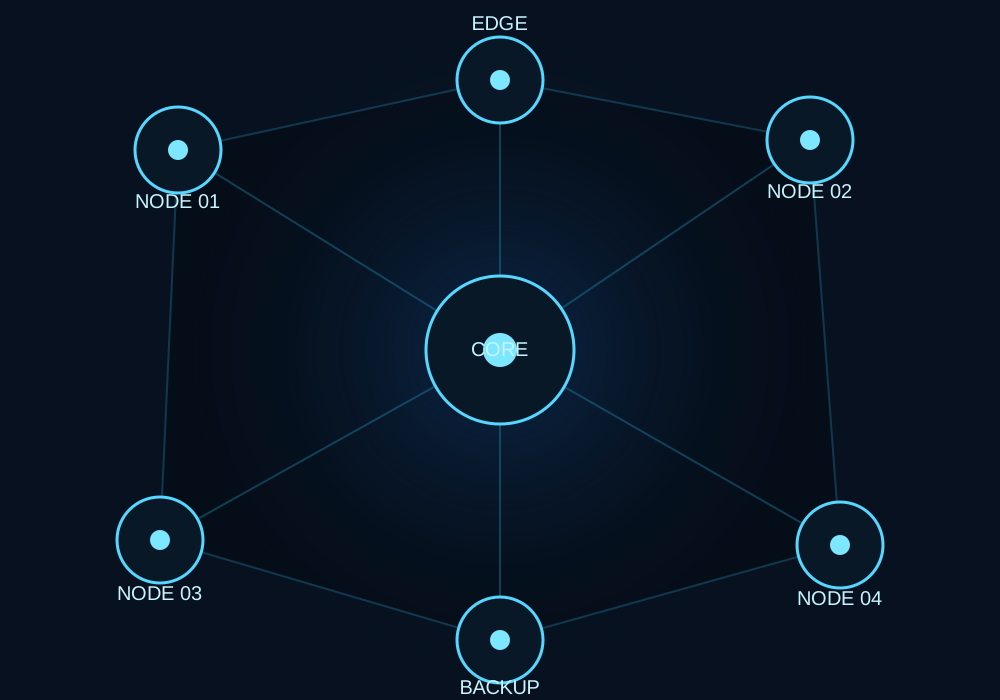
↗La topologia è progettata per evitare un'infrastruttura monolitica: i servizi critici possono essere distribuiti su più nodi e ruoli.
Hardening, aggiornamenti controllati, accessi tracciati e difese applicative sono parte del ciclo operativo del pool.
Dati demo animati per mostrare come può essere integrato in futuro uno status reale via API.
Caelius è uno dei pool server che fanno parte dell’ecosistema infrastrutturale coordinato da Cloudata Management. Non si presenta come un semplice server singolo, ma come un elemento strutturato di un contesto più ampio, in cui risorse, nodi, rack e servizi vengono organizzati con una logica comune, coerente e orientata alla continuità operativa.
All’interno di questa visione, Caelius rappresenta un blocco infrastrutturale dedicato, pensato per sostenere carichi importanti, servizi evoluti e scenari di crescita progressiva. È una componente progettata per integrarsi con altri layer e con altre risorse dell’ecosistema, mantenendo però una propria identità tecnica, una propria funzione strategica e un ruolo ben definito nel disegno complessivo.
Cloudata Management, marchio di ADL Management di Antonio De Luca, è il perimetro entro cui queste infrastrutture vengono organizzate, mantenute e fatte evolvere. L’obiettivo è costruire un sistema solido, scalabile e interconnesso, capace di crescere nel tempo senza esporre inutilmente ogni dettaglio dell’architettura sottostante.
Caelius è pensato per crescere senza attriti: nuovi nodi, nuovi rack, nuovi servizi e nuovi flussi possono essere integrati in modo ordinato, coerente e potenzialmente illimitato. L’obiettivo non è semplicemente espandere l’infrastruttura, ma farlo mantenendo controllo, compattezza architetturale e libertà di evoluzione.
Ogni layer può dialogare con gli altri senza irrigidire il sistema: compute, storage, networking, backup, orchestrazione e servizi verticali restano componibili, estendibili e pronti a sostenere scenari sempre più ampi.